MFA를 켜도 뚫린다 — 토큰 탈취로 침해된 79개 조직의 Microsoft 365
보안기업 Huntress가 2026년 7~9월 79개 조직의 Microsoft 365 계정이 비밀번호 없이 탈취된 과정을 공개했습니다. 로그인 뒤 발급되는 세션 토큰을 가로채 MFA를 건너뛴 이 수법에서 중소기업이 …
PHP 취약점 'PHP2Shell' 경고 — 홈페이지·NAS 있는 회사가 지금 확인할 것
KISA가 10월 21일, 로그인 없이 서버를 장악할 수 있는 PHP 취약점(CVE-2026-109618·109619)을 경고했습니다. 홈페이지나 NAS를 운영하는 중소기업이 이번 주에 확인할 네 가지를 정리했습니다…

프랑스 슈퍼마켓 냉장고 해킹 사건으로 본 중소기업·소상공인 보안 — 전담 인력 없는 사업장이 할 수 있는 다섯 가지
2026년 10월 프랑스 슈퍼마켓 수백 곳의 냉장고가 원격 해킹으로 50도까지 오른 사건을 YTN 보도로 정리했습니다. 사이버 공격이 왜 이제 매장과 작은 사업장의 설비를 겨냥하는지, 전담 인력 없는 조직이 무엇부터…
MCP로 메일함에 AI를 연결하면 어디까지 읽을까 — 내 메일을 읽는 MCP와 회사 메일을 읽는 MailInsight 비교
메일 시스템에 MCP를 붙이면 AI가 내 사서함을 읽고 정리해 주지만, 범위는 로그인한 사람의 권한까지입니다. 퇴사자 메일, 다른 팀의 거래 이력, 부서 전체의 흐름처럼 회사가 묻고 싶은 질문에 답하려면 무엇이 달라…
메일 게이트웨이가 거래처 사칭 BEC 메일을 놓치는 이유 — 페스트페이스가 설명하는 관계 기반 피싱 분석
스팸·악성코드·악성 URL은 메일 게이트웨이가 잘 막지만, 거래처 사칭 BEC 메일에는 걸러낼 요소가 없습니다. 게이트웨이가 놓치는 이유와, 과거 메일 이력과 비교하는 관계 기반 분석이 왜 함께 필요한지 정리했습니다…
거래처 사칭 피싱메일 실제 사례 — 1년 전 등록한 유사 도메인으로 거래대금을 가로챈 과정과 페스트페이스의 분석
저희가 몇 해 전 직접 본 거래처 사칭 피싱 사례입니다. 악성코드도 링크도 없이 1년 전 미리 등록한 유사 도메인과 실제 담당자 이름만으로 거래대금을 가로챈 과정과, 왜 메일 한 통으로는 발견할 수 없었는지를 정리했…
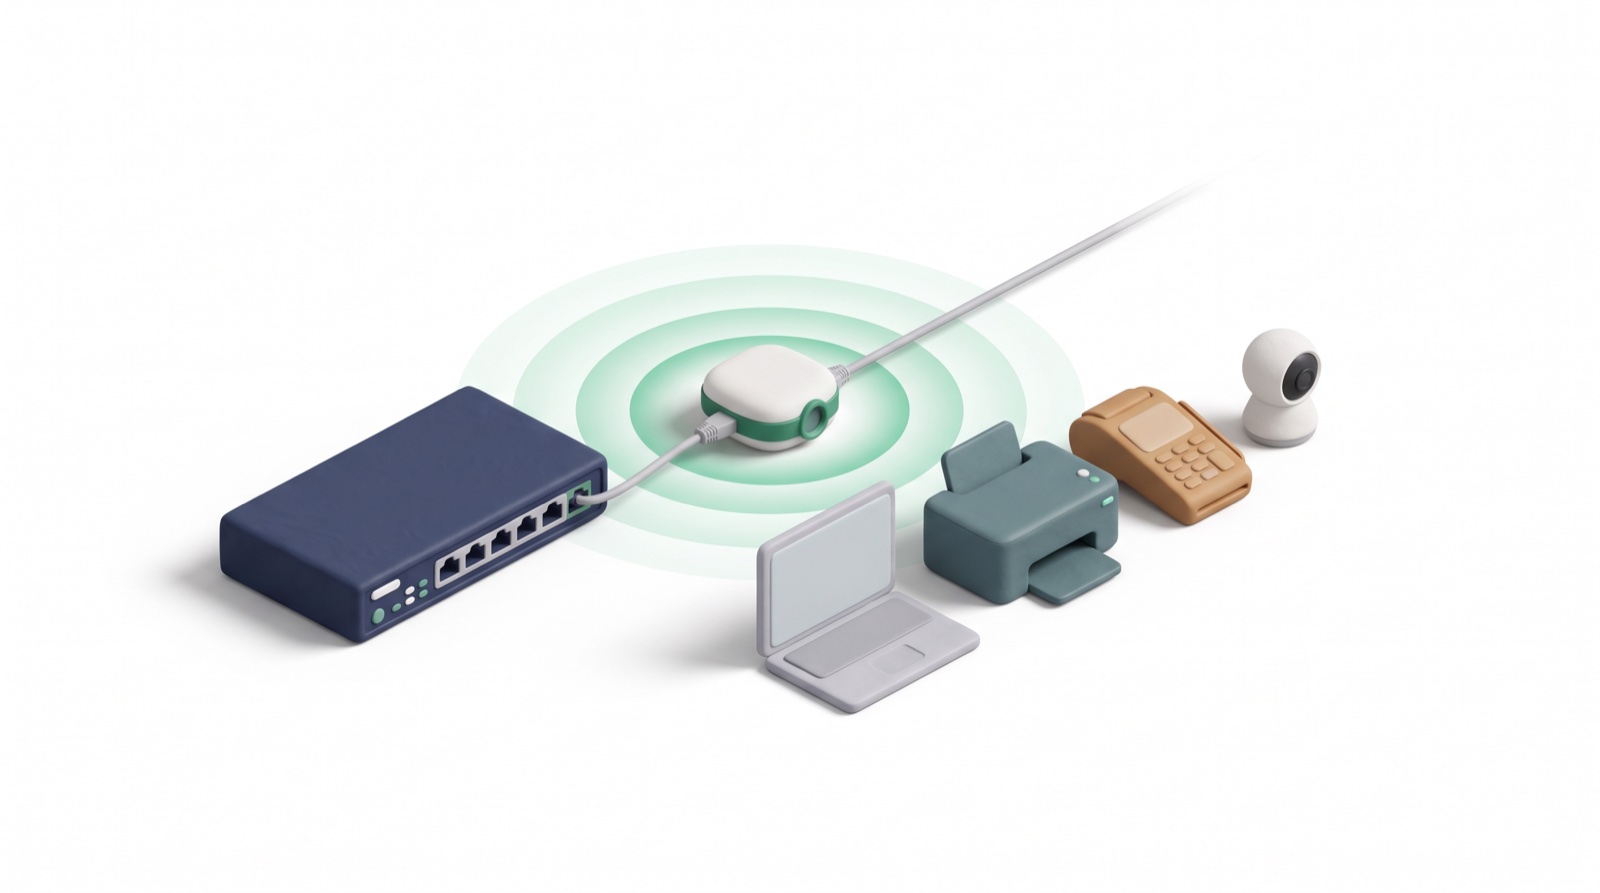
ARP 인라인 방식이란? 전산실·NAC 없는 소규모 사무실 네트워크를 지키는 페스트페이스의 가벼운 보안 방법
ARP 인라인 방식은 네트워크 구조를 바꾸지 않고 스위치 빈 포트에 작은 장치 하나를 두어 연결된 장비를 파악하고 미등록 장비를 격리하는 방법입니다. ARP가 무엇인지, 공사와 에이전트 없이 가능한 이유와 한계를 정…
RAG란 무엇인가? AI에게 회사 데이터를 읽게 할 때 지켜야 할 네 가지 원칙 — 페스트페이스의 기업 AI 도입 관점
RAG는 AI가 답을 쓰기 전에 회사 메일·문서에서 관련 자료를 먼저 찾아 근거로 삼게 하는 방식입니다. 어떤 모델을 쓰느냐보다 AI가 어떤 회사 데이터를 읽을 수 있느냐가 결과를 가르는 이유와, 데이터를 읽게 할 …
NDR이란? 방화벽·EDR이 보지 못하는 내부 네트워크 위협을 보는 방법 — 페스트페이스의 NetWitness NDR 안내
NDR은 네트워크 트래픽과 메타데이터를 분석해 평소와 다른 통신을 찾아내는 보안 방식입니다. 경계를 지키는 방화벽, 단말을 지키는 EDR과 무엇이 다르고, 내부 이동·명령 제어·유출을 어떻게 찾으며 어떤 조직에 필요…