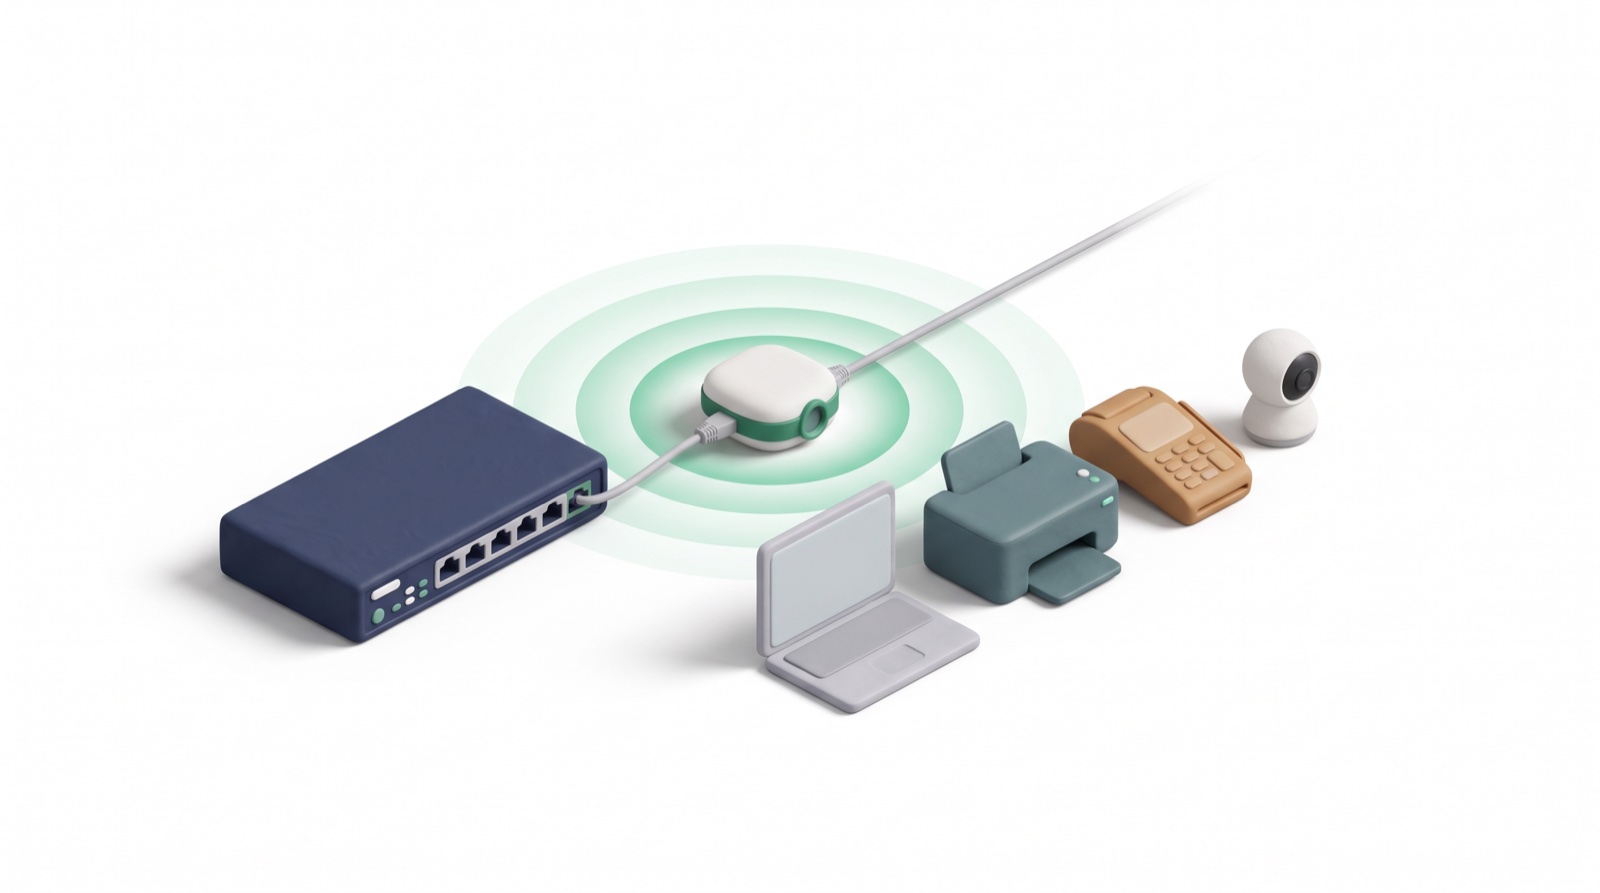
ARP 인라인 방식이란 네트워크 구조를 바꾸지 않고 ARP 통신에 참여하는 작은 장치 하나를 기존 스위치의 빈 포트에 두어, 연결된 장비를 파악하고 허용되지 않은 장비를 격리하는 네트워크 보안 방식입니다. 케이블 공사도, 각 장치에 설치하는 에이전트도 필요 없어 전산실과 전담 담당자가 없는 소규모 사무실에 맞습니다. 저희는 이 방식을 소호형 통합보안장치 PATROL에 담아 왔고, 2025년 선정된 TIPS 과제로 2027년까지 연구개발을 이어갑니다.
핵심 요약
- 직원 스무 명의 사무실에도 노트북, 프린터, 출입문 단말, IP 카메라, 손님 휴대폰, 누군가 가져온 공유기가 붙어 있지만 그 목록을 정확히 아는 곳은 드뭅니다.
- ARP(Address Resolution Protocol)는 같은 네트워크 안의 장치가 IP 주소로 상대의 하드웨어 주소(MAC)를 찾는 약속이며, 거의 모든 장치가 따릅니다.
- ARP 인라인 장치는 새 기기가 나타나는 즉시 알아채고, 허용된 기기와 처음 보는 기기를 구분하며, 필요하면 미등록 기기를 격리합니다.
- 공사와 에이전트가 필요 없고, 작은 장치로 소규모 네트워크를 감당할 만큼 가볍습니다.
- 방화벽이나 엔드포인트 보안을 대신하지 않으며, 그동안 비어 있던 가장 안쪽 한 겹을 채웁니다.
왜 작은 사무실도 연결 장비 목록이 필요한가
네트워크에 무엇이 붙어 있는지 아무도 정확히 모르는 상태가 가장 위험하기 때문입니다. 직원 스무 명의 사무실에도 네트워크에는 생각보다 많은 것이 붙어 있습니다. 노트북과 프린터, 출입문 단말, IP 카메라, 손님 휴대폰, 누군가 가져온 공유기까지. 문제는 그 목록을 아무도 정확히 모른다는 것입니다.
전산실도, 전담 담당자도, NAC 같은 장비도 없는 곳이 대부분이기 때문입니다. NAC(Network Access Control)란 네트워크에 접속하려는 장치를 확인해 허용 여부를 결정하는 접근 제어 체계로, 보통 전담 인력과 예산이 있는 조직이 도입합니다.
ARP란 무엇인가
ARP란 같은 네트워크 안의 장치들이 서로를 찾을 때 쓰는 프로토콜입니다. "이 IP 주소를 쓰는 장치의 하드웨어 주소(MAC)가 뭐지?"라고 네트워크 전체에 묻고, 해당 장치가 답하는 방식입니다.
단순하고 오래된 약속이라 거의 모든 장치가 따릅니다. 그래서 ARP는 네트워크 안에서 벌어지는 일을 가장 빠짐없이 볼 수 있는 자리이기도 합니다.
ARP 인라인 방식은 어떻게 동작하나
ARP 인라인 방식은 네트워크의 구조를 바꾸지 않고, 이 ARP 대화에 참여하는 작은 장치를 하나 두는 것입니다. 장치는 네트워크에 새로 나타나는 기기를 즉시 알아채고, 허용된 기기와 처음 보는 기기를 구분하며, 필요하면 허용되지 않은 기기가 다른 장치와 통신하지 못하도록 격리합니다.
- 공사가 없습니다. 케이블을 새로 깔거나 스위치를 교체하지 않습니다. 기존 스위치의 빈 포트 하나면 됩니다.
- 에이전트가 없습니다. 프린터나 카메라처럼 소프트웨어를 설치할 수 없는 장치도 같은 방식으로 다룹니다.
- 가볍습니다. 트래픽 전체를 복사해 분석하는 장비와 달리, 작은 장치로 소규모 네트워크를 충분히 감당합니다.
ARP 인라인 방식의 한계는 무엇인가
ARP 인라인은 "누가 연결돼 있고, 누가 들어와도 되는가"를 다루는 기술이며, 그 밖의 위협은 다루지 않습니다. 외부에서 들어오는 공격을 막는 방화벽이나, 노트북 안의 악성코드를 잡는 엔드포인트 보안을 대신하지 않습니다. 여러 겹의 보안 중 가장 안쪽, 그동안 비어 있던 한 겹을 채우는 것으로 이해하시면 정확합니다.
네트워크 전체를 가로지르는 통신의 행동을 분석해야 하는 조직이라면 NDR이란 무엇인가 글이 다음 단계를 설명합니다. 작은 사업장이 왜 연결 장비 목록부터 시작해야 하는지는 프랑스 슈퍼마켓 냉장고 해킹 사건 글에서 다뤘습니다.
저희는 이 방식을 소호형 통합보안장치 PATROL에 담아 왔고, 2025년 선정된 TIPS 과제 "ARP 인라인 기술 기반의 네트워크 경량 통합보안 기술 개발"로 2027년까지 연구개발을 이어갑니다. 장비를 하나 더 들이는 것조차 부담인 현장에서, 작은 장치 하나로 끝나는 보안을 목표로 합니다. 네트워크 구축과 운영에 관한 내용은 네트워크 사업 소개에서 보실 수 있습니다.
자주 묻는 질문
Q. ARP 인라인 장치를 설치하려면 네트워크 공사가 필요한가요?
필요하지 않습니다. 케이블을 새로 깔거나 스위치를 교체하지 않고, 기존 스위치의 빈 포트 하나에 장치를 연결하면 됩니다. 네트워크 구조를 바꾸지 않는 것이 ARP 인라인 방식의 전제입니다.
Q. 프린터나 IP 카메라처럼 소프트웨어를 설치할 수 없는 장비도 관리되나요?
관리됩니다. ARP 인라인 방식은 각 장치에 에이전트를 설치하지 않고 네트워크 안의 ARP 통신을 보기 때문에, 프린터·IP 카메라·출입문 단말처럼 소프트웨어를 설치할 수 없는 장치도 노트북과 같은 방식으로 파악하고 격리할 수 있습니다.
Q. ARP 인라인 방식이 방화벽을 대신할 수 있나요?
대신하지 않습니다. 방화벽은 외부에서 들어오는 공격을 경계에서 막고, ARP 인라인은 내부 네트워크에 누가 연결돼 있고 누가 들어와도 되는지를 다룹니다. 서로 다른 겹의 보안이며, ARP 인라인은 그동안 비어 있던 가장 안쪽 한 겹을 채웁니다.
